Perder un contrato millonario con un socio estratégico por una vulnerabilidad informática o una mala gestión legal de la información es hoy una amenaza latente para cualquier organización. En el contexto corporativo actual, existe el mito recurrente de que cumplir con la Ley de Protección de Datos Personales se reduce a registrar los bancos de datos ante la Autoridad Nacional (ANPD) o colgar un aviso genérico en el sitio web. Sin embargo, la fiscalización real no se limita a ello.
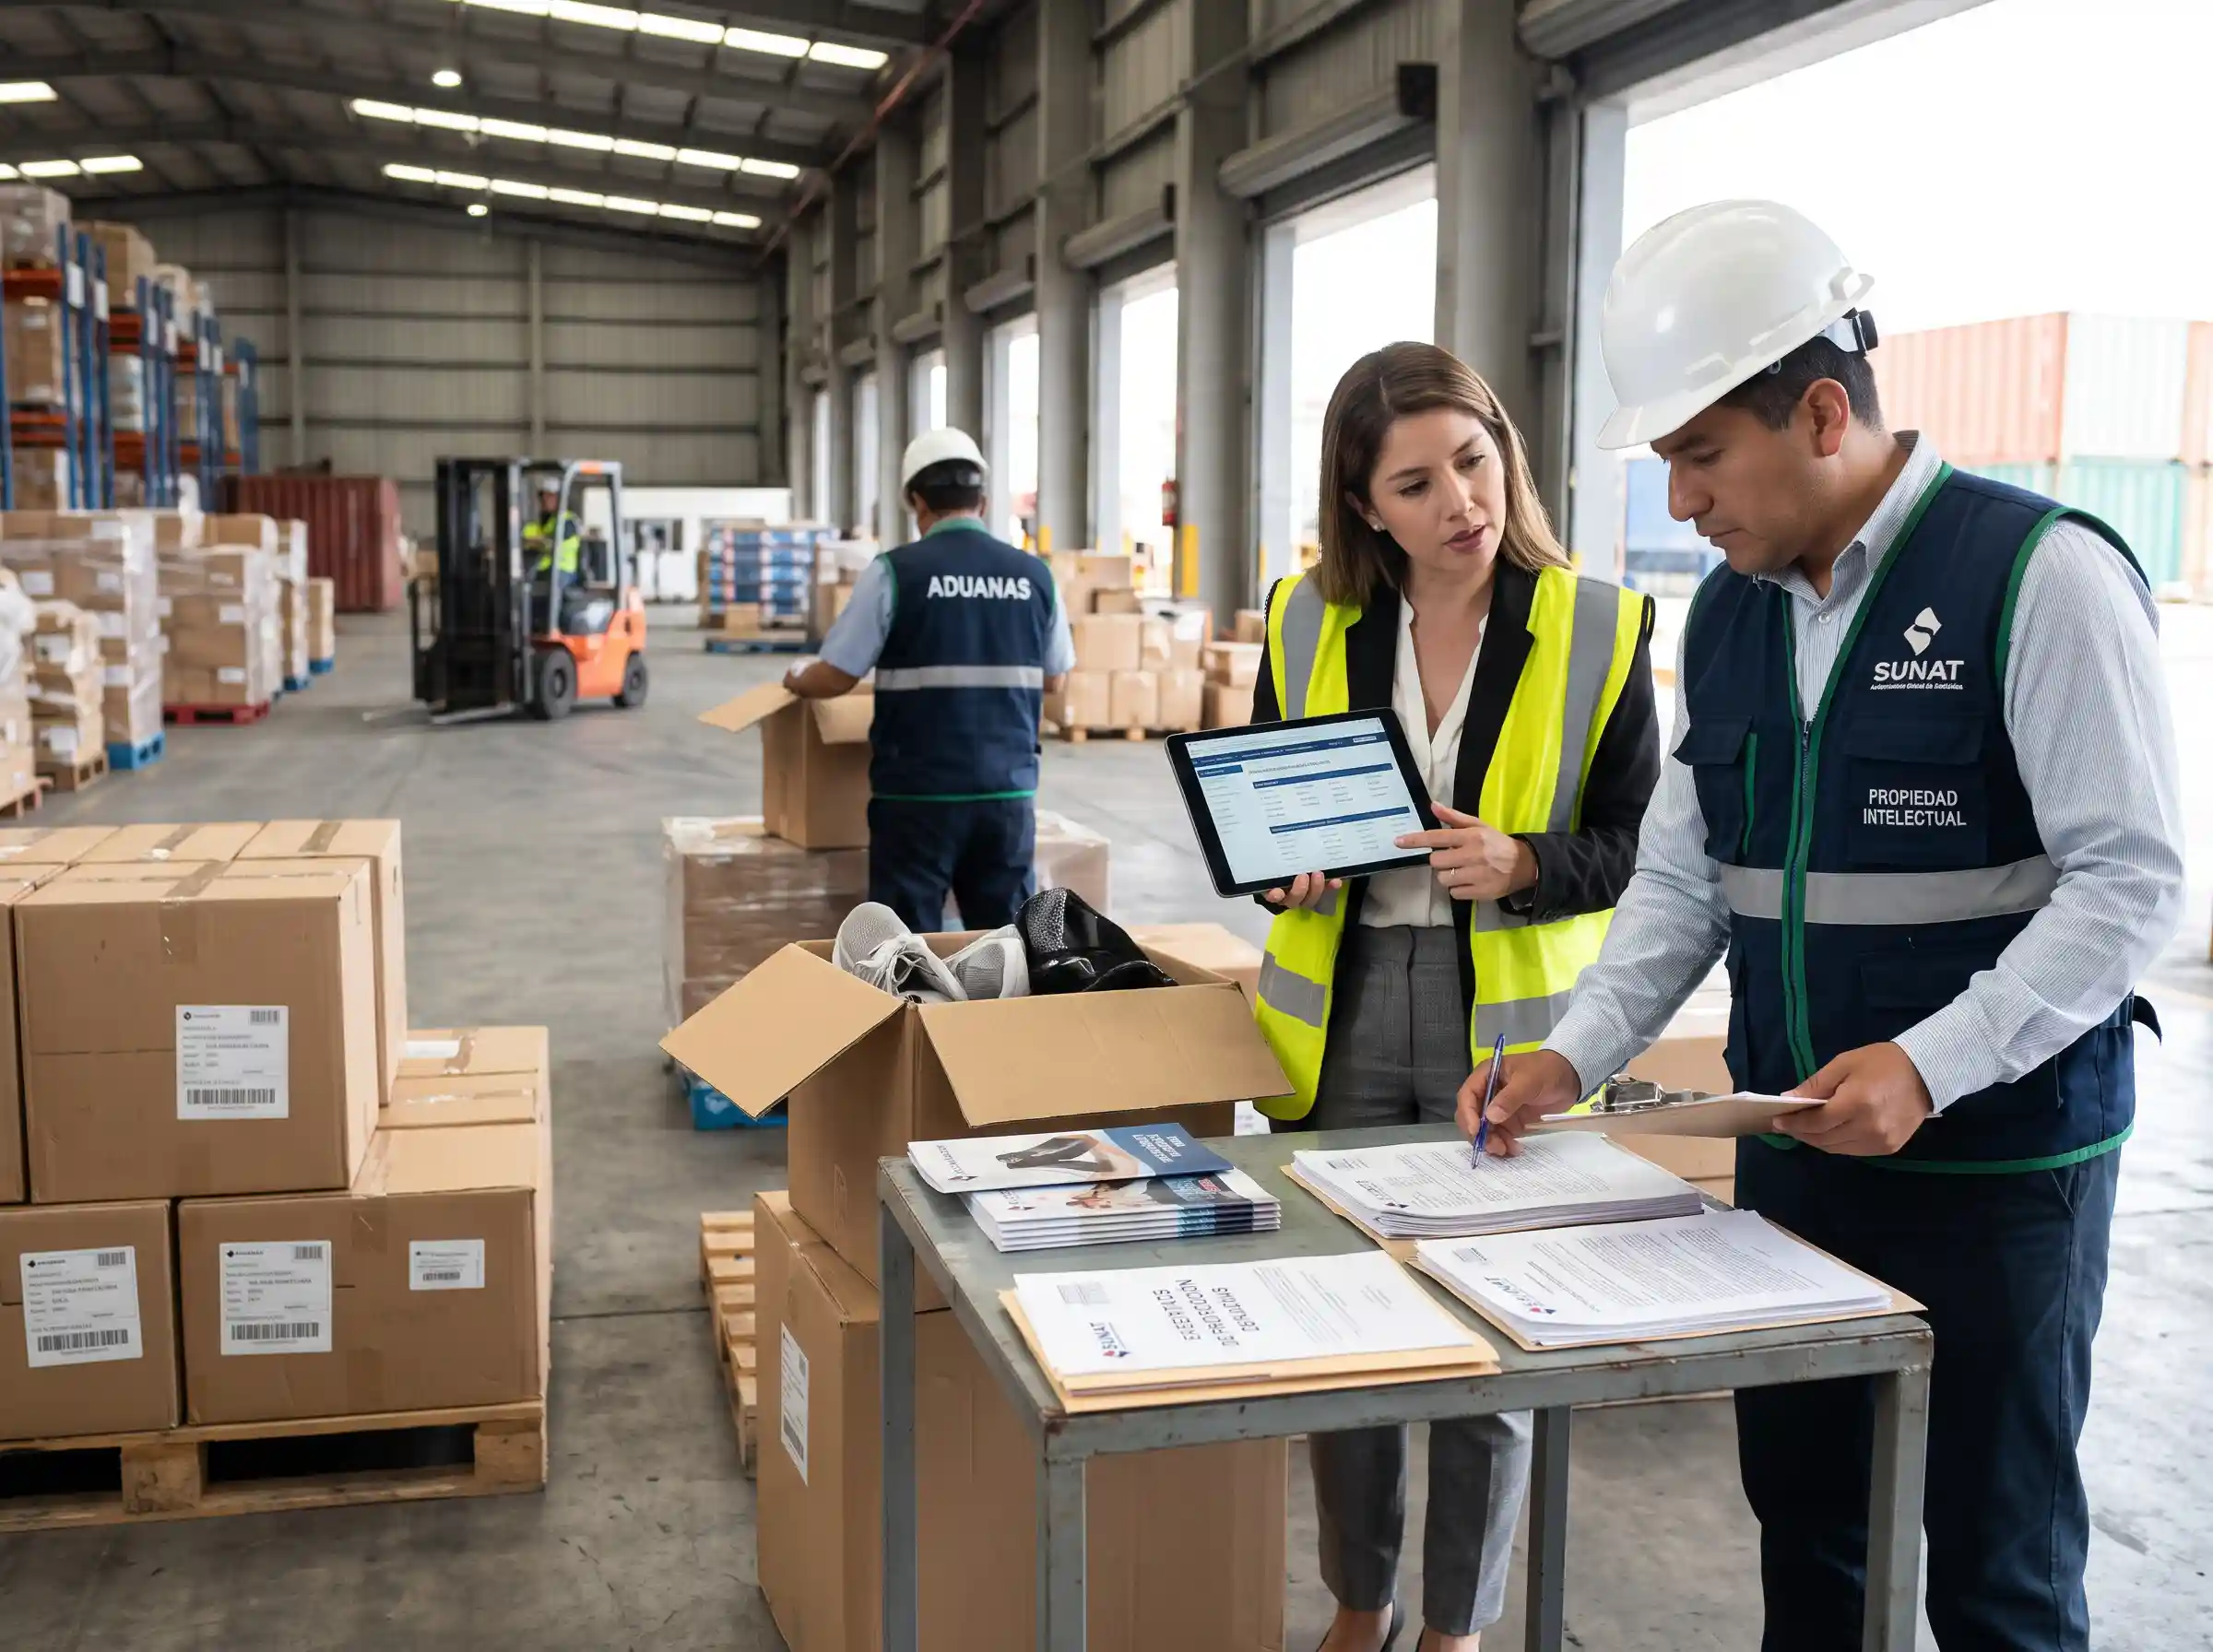
Hoy en día, las inspecciones inopinadas verifican el cumplimiento operativo en tiempo real: desde comprobar si un formulario web recopila información sin un check activo de consentimiento, hasta auditar la gestión de accesos internos o la trazabilidad de los datos en la nube.
El riesgo no es solo la multa: es el valor de la empresa
Las sanciones administrativas por infracciones graves pueden alcanzar hasta 50 UIT, pero el impacto más severo no siempre es el económico. A nivel financiero, las multas se pueden provisionar, aplazar o saldar con descuentos por pronto pago. El verdadero peligro para la organización radica en las medidas correctivas, el daño reputacional y la pérdida de valor comercial.
Frente a incidentes de seguridad, fugas de datos o uso no autorizado de antecedentes y datos sensibles, las grandes empresas y socios estratégicos descartan proveedores que no garanticen un entorno de seguridad robusto. En un mercado altamente competitivo, un solo incidente restará credibilidad de forma irreversible ante el mercado.
Los pilares operativos de una protección efectiva
Para blindar formal y operacionalmente a la organización, la protección de datos exige una gobernanza continua estructurada en tres ejes clave:
1. Prevención y Gobernanza Operativa
Resulta indispensable mantener actualizados los documentos de seguridad, las políticas de privacidad, el aviso de cookies y el inventario de datos y de sistemas. Además, la empresa debe contar con contratos laborales y comerciales que incluyan cláusulas de protección claras y ejecutables.
2. Gestión de Riesgos y Trazabilidad
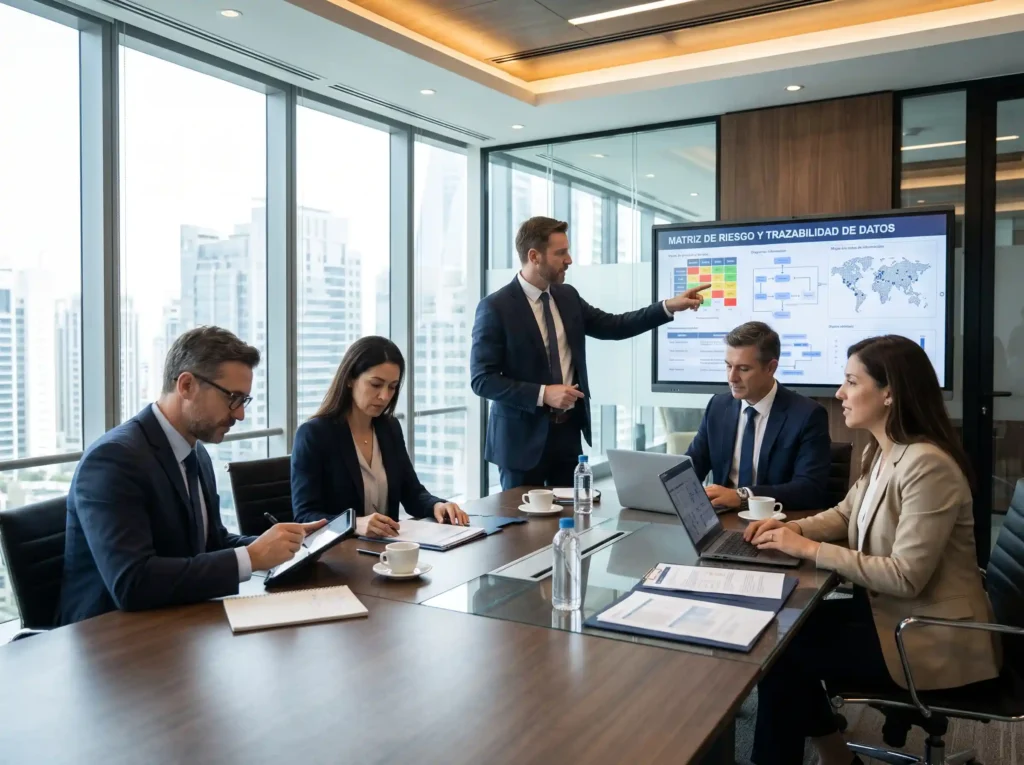
Las gerencias deben implementar matrices de riesgo y auditorías de accesos (logs) en sus sistemas informáticos. Asimismo, es obligatorio realizar evaluaciones de impacto para aquellas operaciones críticas que involucren datos sensibles o de alto volumen.
3. Respuesta Eficiente
La organización debe contar con procedimientos trazables para la atención adecuada de los Derechos ARCO (Acceso, Rectificación, Cancelación y Oposición) dentro de los plazos legales, así como protocolos claros y de rápida ejecución ante cualquier brecha o incidente de seguridad.
El rol del Oficial de Datos Personales (ODP)
Con la entrada en vigencia del reglamento y su implementación progresiva, la figura del Oficial de Datos Personales se convierte en una necesidad de primera línea para garantizar el enlace técnico-legal con la autoridad y supervisar el cumplimiento interno.
El cumplimiento normativo no se agota en el papel; requiere una adecuada capacitación al personal, revisiones periódicas y un diseño de procesos adaptado al giro de negocio. En Estudio Fuentes acompañamos a las empresas en el diagnóstico, adecuación integral y acompañamiento continuo en materia de Protección de Datos Personales para transformar una obligación legal en una ventaja competitiva de alto nivel.